
Dwa lata spokoju? Ustawa o KSC nie obiecała Ci tyle, ile myślisz
Możesz nie interesować się tematyką cyberbezpieczeństwa, prowadzić działalność w sektorze, który na pierwszy rzut oka nie ma nic wspólnego z instytucjami państwa, energetyką, bankowością czy ochroną zdrowia, a mimo to podlegać wymogom ustawy o Krajowym Systemie Cyberbezpieczeństwa (UKSC).
Według szacunków Ministerstwa Cyfryzacji, znowelizowana ustawa obowiązująca od 3 kwietnia 2026 obejmuje około 38 tysięcy podmiotów, w tym prywatne firmy z sektorów przetwórstwa żywności, gospodarki odpadami czy produkcji chemikaliów. Skala zagrożenia rośnie szybciej, niż mogłoby się wydawać – najnowszy raport CSIRT GOV pokazuje wzrost liczby incydentów bezpieczeństwa o ponad jedną czwartą w ciągu ostatniego roku
Termin na sprawdzenie, czy UKSC dotyczy również twojej firmy oraz dokonanie wpisu do Wykazu KSC mija już 3 października 2026. To konkretna i nieprzekraczalna data, niezależna od terminów wdrożenia pozostałych obowiązków np. rok na wdrożenie systemu zarządzania bezpieczeństwem informacji.
Z moich nieformalnych rozmów z przedsiębiorcami wynika, że niektórzy z nich, z uwagi na szereg innych obowiązków i obciążeń, nie spieszą się z wdrożeniem wymagań NIS2. Tłumaczą, że skoro sam ustawodawca wstrzymał możliwość nałożenia kar na dwa lata – temat nie jest bardzo pilny.
Czy UKSC rzeczywiście daje dwa lata na wdrożenie NIS2 bez żadnych konsekwencji?
To zupełnie błędna interpretacja. Prawdziwy jest tylko fakt, iż zgodnie z art. 35 ustawy nowelizującej UKSC określone kary pieniężne mogą być po raz pierwszy nałożone po dwóch latach od wejścia w życie ustawy, tj. po 3 kwietnia 2028 r.
Dotyczy to:
- kar dla podmiotu kluczowego: do 10 milionów euro lub 2 % przychodu;
- kar dla podmiotu ważnego: do 7 milionów euro lub 1,4 % przychodu;
- kar dla samego kierownika podmiotu: do 300 % jego wynagrodzenia obliczanego jak ekwiwalent za urlop wypoczynkowy – w firmie prywatnej i do 100 % – w podmiocie publicznym.
Nie oznacza to jednak, że w okresie: 3 kwietnia 2026 r. – 3 kwietnia 2028 r. organy są pozbawione możliwości stosowania innych instrumentów przewidzianych w UKSC.
Czego nie obejmuje moratorium z UKSC?
Oprócz czasowo wstrzymanych kar finansowych, ustawa przewiduje karę kwalifikowaną. Kara do 100 milionów złotych może zostać nałożona teoretycznie od pierwszego dnia obowiązywania ustawy, gdy naruszenie powoduje bezpośrednie i poważne zagrożenie dla obronności, bezpieczeństwa państwa, bezpieczeństwa i porządku publicznego lub życia i zdrowia ludzi, albo grozi poważną szkodą majątkową lub poważnymi utrudnieniami w świadczeniu usług (art. 73 ust. 5 UKSC).
Oprócz kar finansowych, ustawa przewiduje ponadto środki nadzorcze, których stosowanie nie jest wstrzymane do 2028 r.
Organ właściwy do spraw cyberbezpieczeństwa może już dziś wydać ostrzeżenie, nakazać konkretne działania (np. usunięcie nieprawidłowości czy wdrożenie zaleceń z audytu), a jeśli podmiot się nie podporządkuje – pójść dalej: wstrzymać koncesję, zezwolenie lub prowadzoną działalność, a w przypadku podmiotu kluczowego z sektora prywatnego zakazać również kierownikowi pełnienia funkcji zarządczych, do czasu usunięcia uchybień lub zaprzestania naruszeń.
Te wskazane kwestie pokazują jasno jedno: nie ma generalnego „moratorium na kary UKSC”- jest jedynie czasowe wstrzymanie możliwości nakładania określonych kar pieniężnych.
Odpowiedzialność zarządu za KSC i NIS2 – co warto wiedzieć?
Moratorium nie oznacza zawieszenia obowiązywania samych wymagań prawnych nałożonych na podmiot czy bezpośrednio na jego kierownika. Fakt, iż UKSC konkretyzuje zakres obowiązków kierownika podmiotu w obszarze cyberbezpieczeństwa, może mieć znaczenie przy ocenie należytej staranności w wykonywaniu funkcji zarządczych, o czym warto pamiętać także w kontekście innych regulacji.
Należy tu wspomnieć chociażby o następujących kwestiach:
- Osobista odpowiedzialność cywilna na gruncie KSH: brak kary od organu nadzorczego nie chroni zarządu przed roszczeniami odszkodowawczymi ze strony samej spółki, a w określonych sytuacjach – także innymi mechanizmami dochodzenia roszczeń przewidzianymi w KSH. Zgodnie z art. 293 KSH oraz art. 483 KSH członkowie zarządu odpowiadają prywatnym majątkiem za niedopełnienie staranności wynikającej z zawodowego charakteru działalności. Jeśli w okresie przejściowym dojdzie do ataku na infrastrukturę informatyczną, a firma poniesie straty z powodu braku wdrożenia znanych rynkowo zabezpieczeń, zarząd może odpowiadać cywilnie. Należy wskazać jednak, iż odpowiedzialność ta nie jest jednak automatyczna – wymaga wykazania winy, szkody i związku przyczynowego, a KSH przewiduje też ochronę decyzji podjętych w granicach uzasadnionego ryzyka biznesowego.
- Kary na gruncie RODO i KK: dwuletnie moratorium dotyczy wyłącznie kar z UKSC. Jeżeli cyberincydent będzie jednocześnie naruszeniem ochrony danych osobowych, odrębne obowiązki i sankcje wynikające z RODO pozostają aktualne. Moratorium nie wstrzymuje także ewentualnej odpowiedzialności karnej, jeżeli zachowanie kierownika podmiotu spełni ustawowe przesłanki czynu z art. 296 Kodeksu karnego, m.in. wyrządzenie znacznej szkody majątkowej.
- Spór z ubezpieczycielem o polisę D&O i Cyber: sama polisa Cyber czy D&O (ubezpieczenie odpowiedzialności cywilnej członków władz i kadry zarządzającej) nie powinna być traktowana jako automatyczna tarcza na wypadek zaniedbań w obszarze cyberbezpieczeństwa. Zakres ochrony zależy od konkretnych warunków ubezpieczenia, a niewdrożenie wymaganego systemu zarządzania bezpieczeństwem informacji oraz innych wymaganych środków bezpieczeństwa może w określonych sytuacjach stać się podstawą sporu z ubezpieczycielem, w tym dotyczącego zakresu ochrony lub odpowiedzialności ubezpieczyciela.
- Wykluczenie podmiotu z łańcucha dostaw: podmioty kluczowe i ważne, a także zagraniczni kontrahenci wdrażający NIS2, weryfikują swoich dostawców już teraz ponieważ UKSC wprost nakłada obowiązek zarządzania bezpieczeństwem łańcucha dostaw ICT (art. 8 ust. 1 pkt 2 lit. e). W praktyce może to prowadzić do zaostrzenia wymagań stawianych dostawcom, dodatkowych audytów, a w konsekwencji do utraty części kontraktów czy zamówień przez podmioty niespełniające tych wymagań.
Te ryzyka pokazują, że mit o dwuletnim okresie przejściowym może być bardzo kosztowną iluzją, i to zarówno dla firmy, jak i dla członka zarządu osobiście.
Dlaczego zarząd powinien nadzorować cyberbezpieczeństwo osobiście?
Doświadczony członek zarządu intuicyjnie wie, że są takie sytuacje, gdy nie warto cedować zadań na inne osoby i warto objąć osobisty nadzór nad tematem. Przez wiele lat moją rolą jako pełnomocniczki zarządu było takie przeczucia potwierdzić i wskazać priorytety działań, gdy stawka jest wysoka. Wejście w życie ustawy o KSC to właśnie taki moment. W tym przypadku to nie tylko intuicja – to ustawowy obowiązek: art. 8c ustawy wprost przewiduje, że kierownik podmiotu ponosi odpowiedzialność za wykonywanie obowiązków w zakresie cyberbezpieczeństwa. Nie zwalnia go z tej odpowiedzialności nawet powierzenie tych zadań innej osobie (na przykład dyrektorowi nadzorującemu obszar IT), chociażby powierzenie obowiązków odbyło się za zgodą tej osoby. Nie chodzi o to, że od teraz kierownik podmiotu ma sam administrować serwerami. Nie musi być ekspertem od cyberbezpieczeństwa, ale musi zapewnić, że ryzyko cybernetyczne jest zarządzane, finansowane, monitorowane i regularnie weryfikowane. Jeśli zarząd jest wieloosobowy – warto pamiętać o wskazaniu konkretnej osoby odpowiedzialnej, ponieważ w przeciwnym wypadku odpowiedzialność ponoszą wszyscy członkowie zarządu.
Niedopełnienie określonych obowiązków może mieć też poważne konsekwencje reputacyjne: zarówno dla członka zarządu, jak i dla samej spółki. Podmiot może być przymuszony do poinformowania o naruszeniu albo o incydencie, a więc traci kontrolę nad narracją: publikuje komunikat, który brzmi jak przyznanie się do winy pod przymusem. Taki komunikat może zostać odebrany przez kontrahentów, inwestorów i media jako sygnał niewystarczającego zarządzania ryzykiem bezpieczeństwa. Skala ryzyka reputacyjnego nie jest wyłącznie hipotetyczna – wystarczy spojrzeć na ujawniony w sierpniu 2026 r. incydent związany z systemami MyDr. Zadajmy sobie pytanie: ilu nowych kontrahentów zechce dziś podpisać umowę z firmą, o której właśnie mówią w negatywnym kontekście wszystkie media, zanim jeszcze zakończy się postępowanie wyjaśniające?
Dla samego członka zarządu konsekwencje reputacyjne też mogą być ogromne, np. zakaz pełnienia funkcji zarządczych podany do publicznej wiadomości, a więc także widoczny dla innych spółek, w organach których dana osoba zasiada. Taki zakaz w sektorach regulowanych (np. bankowość) może być potencjalnie istotny przy ocenie rękojmi przy obejmowaniu kolejnych stanowisk. To może być znacząca „rysa na życiorysie”.
Co zarząd powinien zrobić w pierwszej kolejności, aby zapewnić realizację wymagań UKSC?
Kilka kwestii UKSC wprost definiuje jako odpowiedzialność kierownika podmiotu i warto zabrać się za działanie już teraz:
- Zidentyfikować, czy podmiot podlega UKSC i dokonać wpisu do Wykazu podmiotów kluczowych i ważnych, za pośrednictwem systemu S46 (elektronicznej platformie Ministerstwa Cyfryzacji, przez którą następnie zgłasza się incydenty).
- Uruchomić ocenę ryzyk i wdrożenie systemu zarządzania bezpieczeństwem informacji, zapewniając na ten cel adekwatne środki budżetowe.
- Przeszkolić się w zakresie cyberbezpieczeństwa i zapewnić takie szkolenie podległemu personelowi.
- Wyznaczyć osoby odpowiedzialne za cyberbezpieczeństwo i kontakty z CSIRT (zespołem reagowania na incydenty bezpieczeństwa komputerowego).
Warto też zawsze odpowiednio dokumentować wszystkie działania, żeby wykazać należytą (i skonkretyzowaną) staranność w nadzorze nad obszarem cyberbezpieczeństwa.
Te dwa lata moratorium nie są okresem na wdrożenie UKSC. Kluczowy termin wdrożenia większości obowiązków przypada już na 3 kwietnia 2027. To, co faktycznie kończy się w 2028 r. to tylko wstrzymanie części kar pieniężnych. Dwa lata spokoju, o których mowa w tytule, warto więc przeznaczyć na udokumentowanie tego, co i tak trzeba zrobić znacznie wcześniej: wdrożenie zabezpieczeń i procedur wewnętrznych oraz podjęcie decyzji, które będą chronić firmę oraz członka zarządu osobiście.
Dlaczego kary wynikające z UKSC wdrażającej dyrektywę NIS2 są tak wysokie?
UKSC wprowadza wiele wymagań i dotkliwe kary, ale robi to z jednego powodu: ma sprawić, żeby zgodność z tymi przepisami przestała być „kosztem do zminimalizowania”, a stała się realnym priorytetem zarządu. Od tego, czy firmy rzeczywiście się dostosują, będzie zależeć, czy zadziała cały system wczesnego ostrzegania, gdy nadejdzie kolejny atak cybernetyczny.
Świadomy i przygotowany podmiot będzie w stanie nie tylko odpowiednio się zabezpieczyć lub zareagować, ale także zgłosić incydent do właściwego krajowego zespołu reagowania (CSIRT), a stamtąd, przez sieć współpracy między państwami członkowskimi, informacja o zagrożeniu będzie mogła dotrzeć do innych firm, zanim ten sam atak powtórzy się np. w innym kraju. Najnowszy raport CSIRT GOV z sierpnia 2026 r. pokazuje, że ten mechanizm staje się potrzebny: liczba incydentów bezpieczeństwa w Polsce wzrosła w 2025 r. o 25% względem roku poprzedniego, a rosnącą skalę zagrożeń napędza między innymi coraz szersze wykorzystanie przez cyberprzestępców sztucznej inteligencji – używają oni AI do generowania coraz wiarygodniejszych treści phishingowych i precyzyjnego namierzania ofiar.
Dwa lata moratorium miną szybko. Jeśli w tym czasie dojdzie do incydentu, prokurator prowadzący postępowanie z art. 296 KK, spółka dochodząca roszczeń na podstawie KSH czy ubezpieczyciel oceniający polisę D&O nie będą mieli podstaw, żeby czekać do 2028 roku. Dlatego wdrożenie zabezpieczeń, wymaganej dokumentacji i audytów warto rozpocząć już dziś, żeby zapewnić wyższy poziom cyberbezpieczeństwa i w praktyce realnie chronić majątek firmy i własny. Moratorium na określone kary finansowe z UKSC nie jest bowiem moratorium na ryzyko prawne.
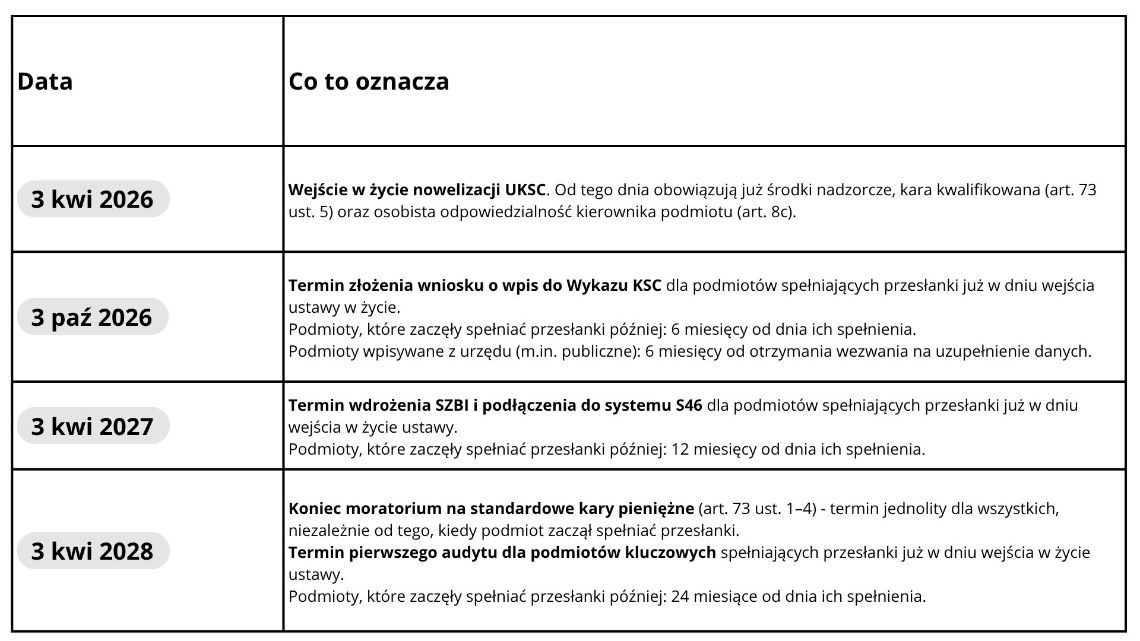
Kluczowe daty na gruncie UKSC, które warto znać:
Renata Cybula-Szwajkowska
Renata Cybula-Szwajkowska — radczyni prawna, prowadząca Kancelarię Radcy Prawnego Renata Cybula-Szwajkowska (kancelaria-rcs.pl), specjalizującą się m.in. w prawie nowych technologii i wspierającą zarządy we wdrożeniach NIS2/KSC
Zastrzeżenie:
Artykuł ma charakter informacyjny i edukacyjny. Ze względu na przyjętą formę redakcyjną może zawierać pewne uproszczenia i nie omawiać wszystkich wyjątków. Nie zastępuje analizy przepisów ani indywidualnej porady prawnej.



Dodaj komentarz